EventMB’nin Skift çatısı altında yayımladığı yeni rapor, etkinlik sektöründe dolandırıcılığın önündeki maliyet ve teknik engellerin yapay zeka sayesinde büyük ölçüde ortadan kalktığını gösteriyor. Rapora göre kötü niyetli aktörler artık sahte kayıt formları, taklit ödeme sayfaları ve yapay zeka destekli kimlik sahtekarlığı üretmek için özel teknik bilgiye ya da büyük bütçelere ihtiyaç duymuyor.
Bu durum, konferans, kongre ve teşvik seyahati organize eden kurumsal etkinlik yöneticileri için soyut bir siber güvenlik başlığı olmaktan çıkıp doğrudan operasyonel bir sorumluluğa dönüşüyor. Katılımcı kayıt sistemi, ödeme altyapısı ve tedarikçi iletişimi, güvenlik açısından yeniden gözden geçirilmesi gereken alanlar arasında yer alıyor.
EventMB (Skift) tarafından yayımlanan rapora göre yapay zeka, etkinlik dolandırıcılığı için gereken teknik bilgi ve maliyet engellerini büyük ölçüde kaldırdı; kötü niyetli aktörler artık sahte kayıt sayfaları, taklit ödeme linkleri ve yapay zeka üretimi kimlik bilgileriyle etkinlik sektörünü, sektörün savunma mekanizmalarını geliştirme hızından daha çabuk hedef alıyor. Bu gelişme, MICE ve kurumsal etkinlik yöneticilerinin kayıt, ödeme ve katılımcı veri yönetimi süreçlerini yalnızca operasyonel değil güvenlik odaklı da değerlendirmesini gerektiriyor.
Dolandırıcılığın Önündeki Engeller Neden Kalktı
Rapor, kötü niyetli aktörlerin endüstrinin savunma mekanizmalarını geliştirmesinden daha hızlı hareket ettiğini ortaya koyuyor. Bunun temel sebebi, üretken yapay zeka araçlarının bir zamanlar teknik uzmanlık gerektiren işleri saniyeler içinde yapılabilir hale getirmesi. Sahte bir etkinlik kayıt sayfası tasarlamak, organizatör kimliğine bürünen ikna edici e-postalar yazmak ya da sponsor onay sürecini taklit eden sahte formlar oluşturmak artık kod bilgisi ya da grafik tasarım becerisi gerektirmiyor. Ses ve görüntü üretebilen araçlar da bu tabloyu daha karmaşık hale getiriyor; bir sponsorluk görüşmesinde ya da ödeme onayı talebinde kullanılan sahte ses kaydı, alıcının şüphelenme payını ciddi biçimde azaltıyor. EventMB’nin işaret ettiği asıl kırılma noktası, bu araçların maliyetinin neredeyse sıfıra inmesi – dolandırıcılık artık nadir ve pahalı bir girişim değil, tekrarlanabilir ve ölçeklenebilir bir faaliyet haline geliyor.
Kurumsal Etkinliklerde Hangi Süreçler Risk Altında
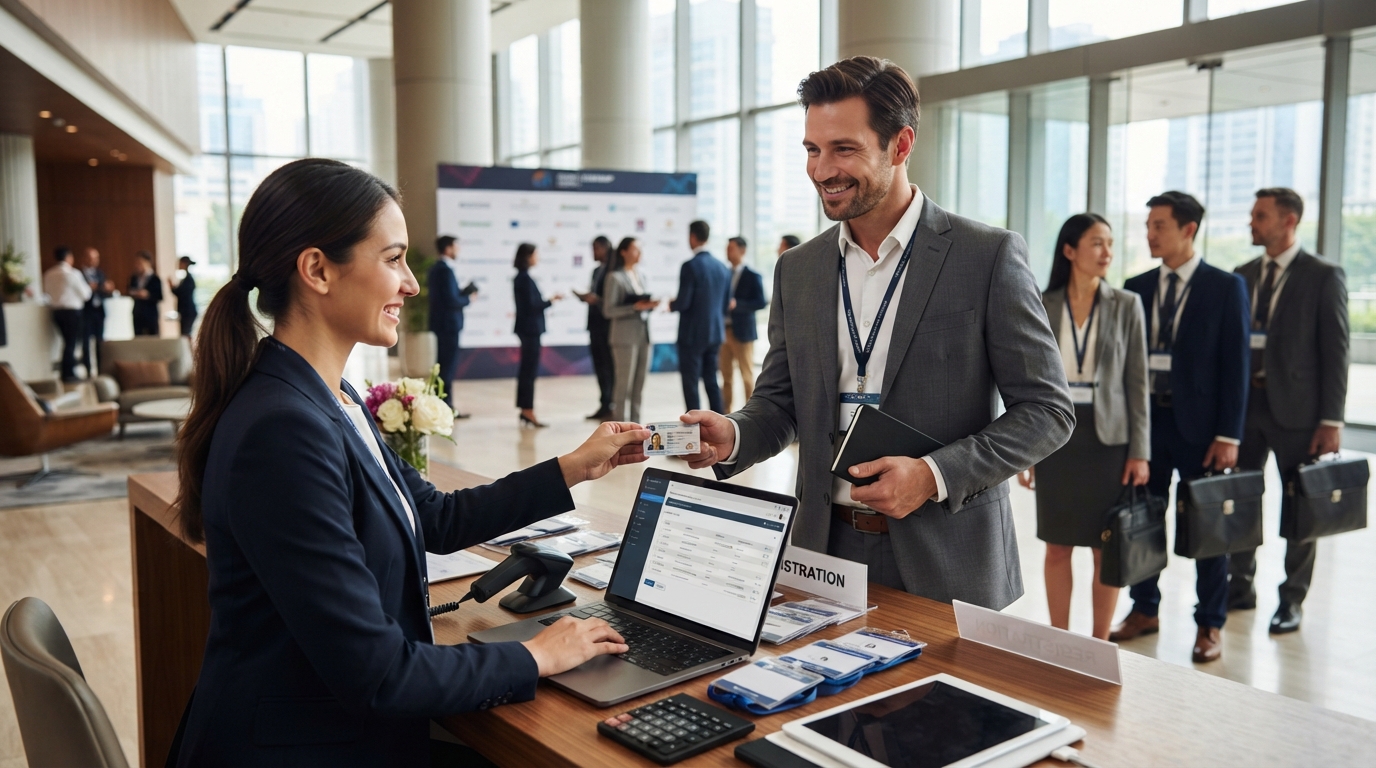
Büyük ölçekli bir kurumsal konferans ya da teşvik seyahati programında birden fazla temas noktası dolandırıcılığa açık hale geliyor. Kayıt sistemleri, katılımcı isim ve iletişim bilgilerinin toplandığı ilk aşama olduğu için taklit edilen en yaygın hedef. Ödeme işlemleri, özellikle erken kayıt indirimleri ya da sponsorluk bedelleri söz konusu olduğunda, sahte fatura ve yönlendirilmiş banka bilgileriyle karşı karşıya kalıyor. Uluslararası teşvik seyahatlerinde durum daha da hassas: pasaport numarası, vize bilgisi ve ödeme detayı gibi veriler tek bir kayıt formunda toplandığında, bu veri seti dolandırıcılar için oldukça değerli bir hedefe dönüşüyor. Etkinlik yöneticisinin burada yapabileceği en somut adım, kayıt platformunun domain doğrulamasını, ödeme geçidinin sertifikasını ve mükerrer/şüpheli kayıt uyarı mekanizmasını devreye almadan önce sorgulamak.
Tedarikçi Seçiminde Yeni Kriter: Operasyonel Güvenlik
PREX gibi etkinlik ve seyahat lojistiği yürüten operatörler için bu gelişme, tedarikçi ağı değerlendirmesine yeni bir soru seti ekliyor. Otel rezervasyonu yapan bir partner, transfer koordinasyonunu üstlenen bir shuttle firması ya da mekan operatörü, artık yalnızca hizmet kalitesi ve kapasitesiyle değil, katılımcı verisini nasıl işlediği ve ödeme taleplerini nasıl doğruladığıyla da değerlendiriliyor. Kurumsal müşteriler, etkinlik öncesinde partner listesindeki her aktörün veri güvenliği pratiklerini sormaya başlıyor – bu soru artık toplantı odası kapasitesi kadar doğal bir gündem maddesi. Pratikte bu, kayıt platformu sağlayıcısının dolandırıcılık tespit özelliği olup olmadığını, transfer firmasının yolcu listesi paylaşım protokolünü ve ödeme tahsilatı yapan tedarikçinin işlem doğrulama sürecini tedarikçi seçim kriterlerine dahil etmek anlamına geliyor.
İlgili İçerikler
- Kurumsal Etkinlikte Yapay Zeka Kullanımı: Kayıt, Kişiselleştirme ve Analiz
- Bankacılık ve Finans Sektöründe Kurumsal Etkinlik Yönetimi
- Etkinlik Teknolojileri: Mobil Uygulama, RFID ve Dijital Kayıt Sistemleri
Yapay zekanın etkinlik dolandırıcılığına sağladığı bu kolaylık, önümüzdeki dönemde kurumsal etkinlik bütçelerinin bir kısmının güvenlik doğrulamasına ayrılacağı anlamına geliyor. Kayıt platformundan ödeme geçidine, transfer firmasından mekan operatörüne kadar her tedarikçinin bu konudaki hazırlığını sormak, artık etkinlik planlamasının standart bir adımı. PREX ekibiyle bir sonraki kongre ya da teşvik seyahati programınızı konuşurken, tedarikçi güvenliği sorularını da gündeme getirebilirsiniz.
Etiketler: AI etkinlik dolandırıcılığı, MICE siber güvenlik, etkinlik kayıt sistemi güvenliği, kurumsal etkinlik riski yönetimi, konferans dolandırıcılık önleme, yapay zeka etkinlik sektörü, MICE operasyonel güvenlik